Atac cibernetic? Compania dumneavoastră are un plan de răspuns la incidente de securitate?
Dacă firma dumneavoastră nu are încă un plan scris de răspuns la incidente de securitate, acum este momentul să îl faceți. La un atac cibernetic, fiecare minut contează, iar o echipă care știe dinainte ce are de făcut limitează pagubele mult mai bine decât una care improvizează. Mai mult, pentru firmele care intră sub incidența NIS2, raportarea incidentelor are termene stricte.
Ce este un atac cibernetic și ce faceți în cazul unui incident de securitate?
Nici cele mai bine securizate sisteme nu sunt scutite de atacuri cibernetice, ca să nu mai vorbim de cele care nu sunt securizate. Un atac cibernetic este încercarea cuiva de a pătrunde în rețeaua dvs., de a vă fura datele sau de a vă bloca activitatea, iar responsabilitatea de a-l opri vă aparține.
În fața unei astfel de amenințări, fiecare secundă contează. Orice întârziere poate expune datele dvs. sensibile, iar acest lucru ar putea fi extrem de dăunător. Răspunsul dumneavoastră la un atac cibernetic face diferența. Un plan de răspuns la incidente vă permite să reacționați rapid în fața intrușilor.
Ce este un plan de răspuns la incidente de securitate?
Un plan de răspuns la incidente este o abordare tactică a gestionării unui incident de securitate. Acesta constă în proceduri și politici pentru pregătirea, evaluarea, limitarea și recuperarea în urma unui incident de securitate.
Timpul de nefuncționare pe care organizația dumneavoastră îl suferă din cauza unui incident de securitate poate persista, în funcție de impactul incidentului. Un plan de răspuns la incidente asigură că organizația dumneavoastră își revine cât mai repede posibil.
Pe lângă restabilirea rețelei dumneavoastră la starea de dinaintea atacului cibernetic, un astfel de plan vă ajută să evitați repetarea incidentului.
Cum arată un plan de răspuns la incidente de securitate?
Un plan de răspuns la incidente are mai mult succes atunci când instrucțiunile documentate sunt urmate până la capăt. Pentru ca acest lucru să se întâmple, echipa dvs. trebuie să înțeleagă planul și să aibă abilitățile necesare pentru a-l îndeplini.
Există două cadre majore de răspuns la incidente utilizate pentru gestionarea amenințărilor cibernetice: cadrele NIST și SANS.
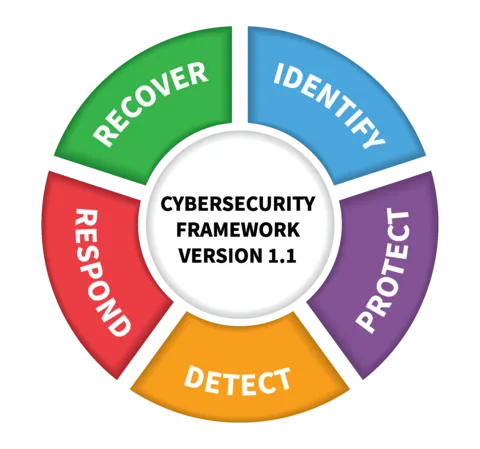
Institutul Național de Standarde și Tehnologie (NIST), agenție guvernamentală din SUA, este specializat în diverse domenii ale tehnologiei, iar securitatea cibernetică este unul dintre serviciile sale de bază. Imaginea de mai jos arată cadrul NIST pentru securitate cibernetică în versiunea 1.1, cu cele cinci funcții ale sale: identificare, protecție, detecție, răspuns și recuperare. Versiunea 2.0, publicată în februarie 2024, a adăugat a șasea funcție: guvernanța.
Ghidul NIST de răspuns la incidente a descris mult timp patru etape:
- pregătire;
- detecție și analiză;
- izolare, eradicare și recuperare;
- activitate post-incident.
În aprilie 2025, NIST a publicat o nouă revizie a ghidului, SP 800-61 Rev. 3, care organizează recomandările după cele șase funcții ale cadrului 2.0. Ideea de bază rămâne aceeași: răspunsul la incidente face parte din gestionarea riscurilor de securitate, nu este un document scris o dată și uitat.
SANS (SysAdmin, Audit, Network and Security), organizație privată, este cunoscută pentru expertiza sa în securitate cibernetică și pentru cursurile sale de formare. Cadrul SANS de răspuns la incidente este folosit pe scară largă și are șase etape:
- pregătire;
- identificare;
- izolare;
- eradicare;
- recuperare;
- lecțiile învățate.
Deși numărul de etape diferă, cadrele NIST și SANS sunt similare. Pentru o analiză mai detaliată, să ne concentrăm asupra cadrului SANS.
Backup as a Service: vreau detalii →
1. Pregătire
Un plan de răspuns la incidente bun începe cu pregătirea, iar ambele cadre, NIST și SANS, recunosc acest lucru. În această etapă, treceți în revistă măsurile de securitate pe care le aveți în prezent și eficiența lor.
Procesul de revizuire implică o evaluare a riscurilor din rețeaua dvs., pentru a descoperi orice vulnerabilitate. Trebuie să vă identificați activele IT și să le prioritizați în consecință, acordând cea mai mare importanță sistemelor care conțin cele mai sensibile date.
Construirea unei echipe puternice și atribuirea de roluri fiecărui membru fac parte din etapa de pregătire. Oferiți tuturor informațiile și resursele de care au nevoie pentru a răspunde prompt la un incident de securitate.
2. Identificarea atacului cibernetic
După ce ați pregătit mediul și echipa potrivită, este timpul să detectați orice amenințare care ar putea exista în rețeaua dumneavoastră. Puteți face acest lucru cu ajutorul fluxurilor de informații despre amenințări, al firewall-urilor, al soluțiilor de detecție și răspuns pe stații (EDR), SIEM și IPS, care monitorizează și analizează datele pentru a găsi indicatori de atac cibernetic.
Dacă este detectat un atac cibernetic, dumneavoastră și echipa dumneavoastră trebuie să determinați natura atacului, sursa lui, capacitatea lui și alte informații necesare pentru a preveni o breșă.
3. Izolarea atacului cibernetic
În faza de izolare, obiectivul este să izolați atacul cibernetic și să îl faceți inofensiv înainte ca acesta să provoace daune sistemului dumneavoastră.
Izolarea eficientă a unui incident de securitate necesită o înțelegere a incidentului și a daunelor pe care le poate provoca sistemului dumneavoastră.
Efectuați o copie de rezervă a fișierelor dvs. înainte de a începe procesul de izolare, astfel încât să nu pierdeți date sensibile pe parcursul acestuia. Este important să păstrați dovezile criminalistice pentru investigații ulterioare și pentru eventuale probleme juridice.
4. Eradicare
Faza de eradicare implică eliminarea amenințării din sistemul dumneavoastră. Obiectivul dumneavoastră este să readuceți sistemul la starea în care se afla înainte de producerea incidentului. Dacă acest lucru este imposibil, încercați să obțineți ceva apropiat de starea sa anterioară.
Restabilirea sistemului poate necesita mai multe acțiuni, inclusiv ștergerea hard diskurilor, actualizarea versiunilor de software, eliminarea cauzei principale și scanarea sistemului pentru a elimina conținutul malițios care ar putea exista.
5. Recuperare
Doriți să vă asigurați că etapa de eradicare a avut succes, așa că trebuie să efectuați mai multe analize pentru a confirma că sistemul dumneavoastră este complet lipsit de orice amenințare.
Odată ce sunteți sigur că nu mai aveți probleme, trebuie să testați sistemul pentru a-l pregăti pentru repunerea în funcțiune. Acordați o atenție deosebită rețelei dvs. și după repornire, pentru a vă asigura că nimic nu este în neregulă.
6. Lecțiile învățate
Prevenirea repetării unei breșe de securitate presupune să luați notă de lucrurile care au mers prost și să le corectați. Fiecare etapă a planului de răspuns la incidente ar trebui să fie documentată, pentru că documentația conține informații vitale despre lecțiile care pot fi învățate.
După ce ați adunat toate informațiile, dvs. și echipa dvs. ar trebui să vă puneți câteva întrebări-cheie, printre care:
- Ce s-a întâmplat mai exact?
- Când s-a întâmplat?
- Cum am gestionat incidentul?
- Ce măsuri am luat ca răspuns la acesta?
- Ce am învățat din acest incident?
Servicii IT pentru firme: vreau detalii →
Ce obligații de raportare are firma după un incident?
Firmele care intră sub incidența NIS2 trebuie să raporteze incidentele semnificative la DNSC (Directoratul Național de Securitate Cibernetică) în termene stricte. Directiva (UE) 2022/2555, transpusă în România prin OUG 155/2024, cere o avertizare timpurie în 24 de ore de la aflarea incidentului, o notificare în 72 de ore și un raport final în cel mult o lună. În România, avertizarea se transmite prin platforma națională de raportare PNRISC sau la numărul 1911.
Dacă incidentul afectează date personale, GDPR cere notificarea ANSPDCP (Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal) în cel mult 72 de ore de la aflarea încălcării, cu excepția cazului în care este puțin probabil să existe un risc pentru persoanele vizate. Dacă riscul este ridicat, trebuie informate și persoanele ale căror date au fost afectate.
Planul dvs. de răspuns trebuie să spună clar cine face aceste notificări, cu ce informații și în ce termen, ca să nu le căutați în mijlocul unui incident.
Cele mai bune practici pentru un plan de răspuns la incidente în cazul unui atac cibernetic
Adoptarea planului de răspuns la incidente de securitate al NIST sau al SANS este o modalitate solidă de a aborda un atac cibernetic. Dar, pentru rezultate excelente, există câteva practici pe care trebuie să le respectați.
Identificați activele critice
Atacatorii cibernetici vizează activele dvs. cele mai valoroase. Trebuie să vă identificați activele critice și să le prioritizați în planul dumneavoastră.
În fața unui incident de securitate, primul lucru pe care trebuie să îl faceți este să asigurați cele mai valoroase active ale dumneavoastră, pentru a împiedica atacatorii să vă acceseze sau să vă deterioreze datele.
Stabiliți canale de comunicare eficiente
Fluxul de comunicare din planul dvs. poate face ca strategia dvs. de răspuns să fie un succes sau un eșec. Asigurați-vă că toți cei implicați dispun de informații adecvate în fiecare moment, pentru a lua măsurile corespunzătoare.
Așteptarea producerii unui incident de securitate înainte de a vă pregăti fluxul de comunicare este riscantă. Pregătirea lui în prealabil va insufla încredere echipei dumneavoastră. Păstrați lista de contacte și pe hârtie sau într-un loc separat: în timpul unui atac, e-mailul și serverele firmei pot fi indisponibile.
Păstrați simplitatea
Un incident de securitate este epuizant. Membrii echipei dvs. vor fi probabil extenuați, încercând să salveze situația. Nu le îngreunați munca cu detalii complexe în planul dumneavoastră de răspuns la incidente.
Fiți specifici
Deși doriți ca informațiile din planul dvs. să fie ușor de înțeles și de executat, nu le diluați cu generalizări excesive. Creați proceduri specifice cu privire la ceea ce trebuie să facă membrii echipei.
Creați manuale de răspuns la incidente
Un plan personalizat este mai eficient decât un plan generic. Pentru rezultate mai bune, creați câte un manual (playbook) pentru fiecare tip de incident de securitate: ransomware, cont de e-mail compromis, laptop pierdut, scurgere de date.
Pentru ransomware, puteți porni de la primii pași după un atac ransomware, scriși după lista de răspuns a CISA și recomandările DNSC.
O procedură bună oferă echipei dumneavoastră de răspuns un ghid pas cu pas despre cum să gestioneze temeinic o anumită amenințare cibernetică, în loc să încerce să improvizeze pe loc.
Păstrați copii de siguranță izolate
Ransomware-ul criptează și copiile de siguranță la care ajunge. Păstrați cel puțin o copie offline sau imuabilă și testați periodic restaurarea, ca să știți cât durează repunerea în funcțiune. Mai multe găsiți în articolul despre politica de backup 3-2-1.
Testați planul
Cel mai eficient plan de răspuns la incidente este cel care este testat în mod continuu și s-a dovedit eficient.
Nu creați un plan și uitați de el. Efectuați periodic exerciții de securitate, de pildă simulări „la masă” ale unui atac, pentru a identifica lacunele pe care atacatorii cibernetici le pot exploata.
Adoptați o abordare proactivă a securității
Atacatorii cibernetici iau pe nepregătite persoanele și organizațiile. Nimeni nu se trezește dimineața așteptându-se ca rețeaua sa să fie piratată. Deși nu vă doriți un incident de securitate, există posibilitatea ca acesta să se întâmple.
Măcar atât puteți face: să fiți proactivi și să creați un plan de răspuns la incidente, pentru cazul în care un atac cibernetic vă vizează rețeaua.
RezolvIT este o companie de Externalizare IT certificată ISO/IEC 27001, care susține companiile cu care lucrează în Securitate IT și în conformarea cu NIS2. La un incident, clienții noștri primesc răspuns la telefon în maximum 15 minute și intervenție de la distanță în maximum o oră. Dacă vreți să aflați cât de pregătită este firma dvs. pentru un atac cibernetic, cereți un Audit IT gratuit.
Spune-ne ce te încurcă. Te sunăm noi.
Completezi în 30 de secunde, iar un specialist te sună în cel mult 2 ore lucrătoare.
- audit IT & AI gratuit, fără obligații
- raport cu riscuri și recomandări concrete
- ofertă clară, cu abonament lunar fix
Preferi telefonul? 031 432 8681