Cum putem verifica dacă un e-mail este spam și cum va puteți feri de încercările de înșelăciune ale hackerilor
Ce reprezintă mesajele de tip SPAM?
Definiția corectă a mesajelor de tip spam este aceea de e-mail nesolicitat. Acesta, la rândul său, poate fi împărțit în mai multe categorii: phishing, smishing, atacuri de tip „man in the middle” etc.
Spamul se distinge prin caracterul său agresiv și repetat și prin faptul că nu vă lasă opțiunea de a vă dezabona de la astfel de mesaje.
Metoda este des folosită și pentru a colecta adrese de e-mail, care sunt apoi vândute mai departe, cu scopul de a trimite alte mesaje de tip spam, de exemplu mesaje comerciale și nu numai.
Detaliile legale cu privire la spam sunt prevăzute în Legea nr. 506 din 17 noiembrie 2004 privind prelucrarea datelor cu caracter personal și protecția vieții private în sectorul comunicațiilor electronice. Din mai 2018 se aplică și Regulamentul general privind protecția datelor (GDPR), care protejează datele personale, inclusiv adresele de e-mail.
Ce reprezintă mesajele de tip PHISHING?
Termenul de phishing (pronunțat fi-șin) se referă la înșelăciune, adică la o formă de activitate infracțională care constă în obținerea unor date confidențiale: date de acces pentru aplicații bancare sau de comerț electronic ori informații despre cardurile unui utilizator, pe care atacatorul le cere printr-o pagină web asemănătoare cu cea originală (o clonă).
De cele mai multe ori, utilizatorii sunt încurajați să ofere aceste informații fie pentru că au câștigat anumite premii, fie pentru că datele lor originale s-ar fi pierdut.
Ce reprezintă mesajele de tip SMISHING?
Smishingul reprezintă folosirea mesajelor de tip SMS pentru a atrage victimele în acțiuni asemănătoare cu phishingul. SMS-urile pot cere un clic pe un link malițios sau divulgarea unor informații sensibile. Mesajele de tip smishing pot fi transmise și prin aplicații precum WhatsApp sau Facebook Messenger și nu numai.
Servicii IT pentru firme: vreau detalii →
Și totuși, cum ne putem feri de astfel de escrocherii?
Vom da mai jos câteva exemple de e-mailuri de tip spam, înșelătoare.
Exemplul 1
Bună ziua,
Te-am urmărit de câteva luni.
De fapt, ați fost infectat cu software rău intenționat prin intermediul unui site adult pe care l-ați vizitat.
Dacă nu sunteți familiarizat cu acest lucru, o voi explica.
Virusul troian îmi oferă acces și control complet pe un computer sau pe alt dispozitiv.
Aceasta înseamnă că pot vedea totul pe ecran și pornesc camera și microfonul, dar nu știți asta.
De asemenea, am avut acces la toate contactele tale.
De ce nu a detectat programul antivirus codul rău intenționat?
Răspuns: Am un șofer de troian, actualizez semnăturile lor la fiecare patru ore, astfel încât antivirusul tace.
Am făcut un videoclip care arată cum să vă satisfacă în jumătatea stângă a ecranului și în jumătatea dreaptă vedeți videoclipul pe care l-ați vizionat.
Cu ajutorul unui buton, pot trimite acest videoclip tuturor contactelor de e-mail și de rețea socială.
Pentru a evita acest lucru, transferați suma de 800 EURO la adresa mea de bijuterie (dacă nu știți cum să cumpărați Bitquin și să o trimiteți, vă rugăm să căutați Google “Buy Bitcoin”).
Bitcoin Adresa: ***
După primirea plății, voi elimina videoclipul și nu veți mai auzi de la mine.
Vă dau 24 de ore să plătiți.
Nu vă faceți griji, am o notificare care citește această scrisoare și cronometrul funcționează atunci când citiți această scrisoare.
Trimiterea reclamațiilor către cineva nu este semnificativă, deoarece acest e-mail nu poate fi urmărit ca adresă de tip Bitcoin.
Nu fac greșeli
Dacă găsesc că am trimis un raport sau am trimis acest mesaj altor persoane, videoclipul va fi distribuit imediat.
Toate cele bune!
Exemplul 2
Buna ziua!
După cum ați observat, v-am trimis un e-mail din contul dvs.
Aceasta înseamnă că am acces complet la contul tău.
Te urmăresc de câteva luni acum.
Cert este că ați fost infectat cu malware printr-un site pentru adulți pe care l-ați vizitat.
Dacă nu sunteți familiarizat cu acest lucru, vă voi explica.
Virusul Troian îmi oferă acces complet și control asupra unui computer sau a unui alt dispozitiv.
Asta înseamnă că pot vedea totul pe ecranul dvs., porniți camera și microfonul, dar nu știți despre asta.
De asemenea, am acces la toate contactele și la toate corespondențele tale.
De ce antivirusul dvs. nu a detectat malware?
Răspuns: malware-ul meu folosește driverul, îi actualizez semnăturile la fiecare 4 ore, astfel încât antivirusul tăcea.
Am făcut un videoclip care arată cum te masturbezi în jumătatea stângă a ecranului, iar în jumătatea din dreapta vezi videoclipul vizionat în acel moment.
Cu un singur clic al mouse-ului, pot trimite acest videoclip către toate e-mailurile și contactele dvs. de pe rețelele sociale.
De asemenea, pot posta acces la toate corespondențele dvs. de e-mail și mesagerii pe care îi utilizați.
Dacă doriți să preveniți acest lucru, transferați suma de 950€ pe adresa mea bitcoin (dacă nu știți cum să faceți acest lucru, scrieți-i pe Google: “Cumpărați Bitcoin”).
Adresa mea bitcoin (portofelul BTC) este: ***
După primirea plății, voi șterge videoclipul și nu mă veți mai auzi niciodată
Îți dau 48 de ore de plată.
Am o notificare care citește această scrisoare și cronometrul va funcționa atunci când veți vedea această scrisoare.
Depunerea unei reclamații undeva nu are sens, deoarece acest e-mail nu poate fi urmărit ca adresa mea bitcoin.
Nu greșesc.
Dacă constat că ați împărtășit acest mesaj cu altcineva, videoclipul va fi distribuit imediat.
Salutari!
Ce observați la aceste 2 exemple, pe lângă faptul că sunt scrise în limba română?
În primul rând, conțin foarte multe greșeli de ortografie. Apoi, încearcă să intimideze persoana care citește e-mailul. Mesajul este însă trimis în masă, la milioane de adrese, iar atacatorul nu are niciun videoclip, așa că nu aveți de ce să vă faceți griji: îl puteți ignora și șterge. Aceste e-mailuri se mai numesc și sextortion e-mails (e-mailuri de șantaj sexual) și fac parte tot din multitudinea de e-mailuri de tip spam.
Atenție, însă: greșelile de ortografie nu mai sunt un semn sigur. Mesajele de înșelăciune sunt scrise tot mai des corect, cu ajutorul traducerii automate și al inteligenței artificiale.
Cum gestionăm astfel de cazuri de e-mailuri spam?
Primul nostru sfat este să nu vă panicați. Nu ați fost victima vreunui hacker. Acest tip de e-mailuri vânează persoanele naive de foarte mult timp și vizează oameni din întreaga lume.
Următorul nostru sfat este să nu plătiți absolut nimic așa-zisului hacker, indiferent de ce scrie în e-mail. Dacă plătiți, nu faceți decât să-i încurajați pe atacatori să continue cu spamul de tip phishing.
Ce poate fi într-adevăr alarmant la acest gen de atac este faptul că, la începutul mesajului, hackerul scrie o parolă pe care o folosiți sau ați folosit-o în trecut. Dacă vă întrebați cum a ajuns în posesia acelei parole, explicația este simplă.
Cei care au pus la cale atacul au combinat mai multe baze de date cu e-mailuri și parole furate, apoi au trimis unul dintre mesajele de mai sus către milioane de oameni, în speranța că destinatarii se vor panica și vor plăti suma cerută. Mai mult, unii destinatari au încercat chiar să negocieze cu atacatorii sume mai mici. Puteți verifica dacă adresa dvs. de e-mail a apărut într-o astfel de breșă pe site-ul Have I Been Pwned.
Nu le răspundeți hackerilor! Nu faceți decât să le confirmați că în spatele acelei adrese de e-mail se află o persoană reală, căreia probabil îi este teamă.
Schimbați parola care apare în mesaj, pe toate conturile unde ați folosit-o. Folosiți parole lungi, de cel puțin 15 caractere (de exemplu, o frază ușor de reținut), și nu folosiți aceeași parolă pentru mai multe conturi (e-mail, rețele sociale, aplicații bancare etc.). Un manager de parole vă ajută să le țineți minte, iar autentificarea în doi pași (MFA) vă protejează contul chiar dacă parola a fost furată. Vedeți și regulile de bază pentru crearea de parole sigure.
Acoperiți camera web! Pentru un plus de confort și siguranță, acoperiți camera web cu o bucată de hârtie mai groasă, colorată sau albă, dacă nu are deja un capac special.
Raportați orice e-mail suspect echipei IT! În funcție de tipul de server și de soluția antispam folosită, unele e-mailuri de tip spam sau cu conținut malițios pot fi blocate la nivel de server. Dacă firma folosește Microsoft 365, Outlook are și un buton de raportare pentru phishing și spam.
Cum putem verifica singuri dacă un e-mail este malițios?
Dacă folosiți Outlook clasic, deschideți e-mailul, apoi din fila File selectați Properties. Ar trebui să vedeți o fereastră ca mai jos. În noul Outlook și în Outlook pe web, aceleași informații apar din meniul cu trei puncte al mesajului, la View > View message details, iar în Gmail, la Show original.
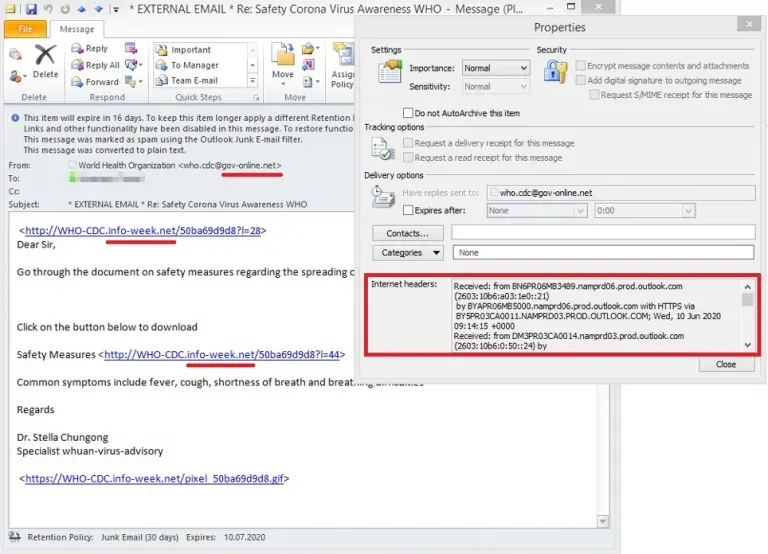
Ce este suspect la acest e-mail, care pare trimis de un site legitim, este domeniul de pe care a fost transmis: gov-online**.net**.
Mai jos vedeți un alt exemplu de e-mail care pare legitim, de la un registrar de domenii din România. L-am afișat în webmail ca text, tocmai pentru a vedea linkurile malițioase.
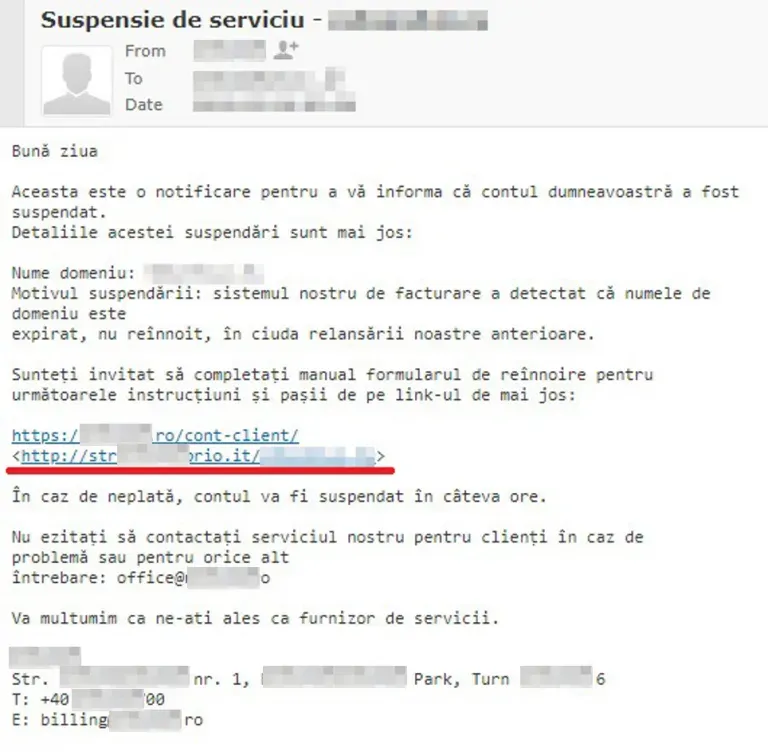
Putem verifica dacă domeniul de pe care am primit e-mailul este malițios sau trimite către o pagină malițioasă cu ajutorul site-ului VirusTotal. Alegem opțiunea URL, lipim linkul (fără să-l deschidem) și așteptăm rezultatele. Atenție: ce trimiteți pe VirusTotal este partajat cu firmele de securitate, deci nu încărcați acolo documente confidențiale.
Nu dați clic pe orice link primit pe e-mail, chiar dacă pare să vină de la o persoană cunoscută. Dacă țineți cursorul deasupra linkului (hover), fără să dați clic, vedeți adresa reală la care duce și vă dați seama dacă linkul este ceea ce pare. Pe telefon, țineți degetul apăsat pe link, fără să-l deschideți.
Backup as a Service: vreau detalii →
Vom da mai jos câteva exemple ipotetice:
- Doamna Mariana de la contabilitate vă trimite un e-mail cu un fișier Word denumit fluturaș_salariu_lunaXX.docx. Ce faceți? Deschideți atașamentul de la doamna Mariana? Doar o cunoașteți! Numai că… este prima lună când primiți „fluturașul de salariu” pe e-mail.
- Colegul Virgiliu de la IT v-a trimis un e-mail cu subiectul „N-o să-ți vină să crezi”, iar în corpul e-mailului este doar un link. Ce faceți? Dați clic pe link sau nu? Este Virgiliu de la IT, ar trimite el ceva malițios pe e-mail către <undisclosed-recipients>?
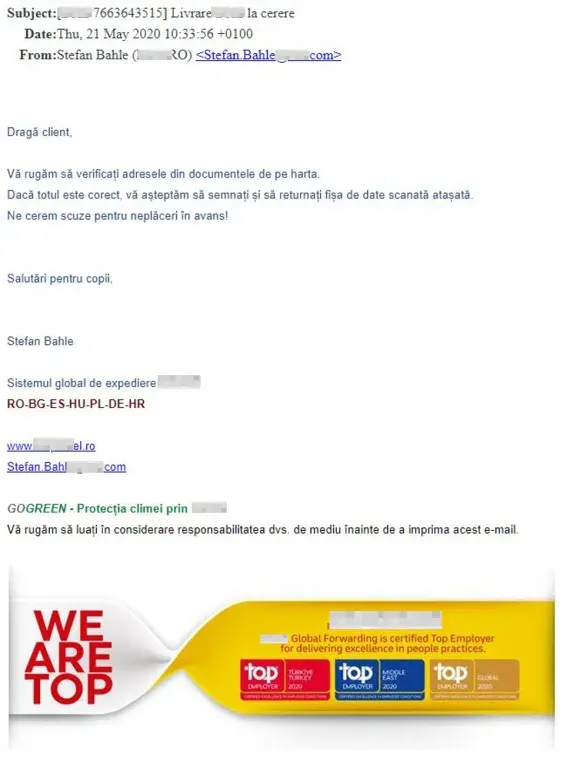
- Primiți un e-mail de la Poșta Română, DHL, GLS sau altă firmă de curierat cunoscută, în care vi se cere să verificați niște documente dintr-o arhivă atașată. Le deschideți? Chiar așteptați un colet de la DHL, Poșta Română etc.?
Pentru cazul 1, vă recomandăm să o contactați pe doamna Mariana fie telefonic, fie printr-un e-mail nou, pentru a o întreba dacă v-a trimis vreun e-mail cu un fluturaș de salariu.
Pentru cazul 2, vă recomandăm să faceți același lucru ca la punctul 1.
Pentru cazul 3, vă recomandăm să ștergeți și să ignorați mesajul, după ce l-ați raportat echipei IT. Același tip de mesaj vine astăzi des și prin SMS, cu un link pentru plata unei „taxe de livrare” sau a unei „taxe vamale”.
Ce s-a schimbat la mesajele de phishing în ultimii ani?
Mesajele de phishing sunt astăzi mai greu de recunoscut: sunt scrise corect, par trimise de firme sau de colegi reali și vin și pe alte canale decât e-mailul. Cele mai frecvente forme:
- pagini false de autentificare pentru Microsoft 365 sau Google, care cer parola și codul de autentificare în doi pași;
- coduri QR în e-mail sau în PDF-uri atașate, care duc la aceleași pagini false (atacul se mai numește „quishing”);
- mesaje care par trimise de directorul firmei și cer o plată urgentă sau schimbarea contului bancar al unui furnizor (frauda de tip CEO);
- SMS-uri și mesaje pe WhatsApp despre colete, taxe, conturi bancare blocate sau premii.
Ce ajută: autentificarea în doi pași pe toate conturile importante (de preferat cu o aplicație sau cu o cheie de securitate, nu prin SMS), filtrarea e-mailurilor la nivel de server, configurarea corectă a domeniului firmei (SPF, DKIM și DMARC) și instruirea periodică a angajaților. Despre mesajele nedorite trimise de firme reale am scris separat: cum și de unde vă dezabonați de la mesajele spam.
Ce faceți dacă ați dat clic pe link sau ați introdus parola?
Schimbați imediat parola contului respectiv, de pe un alt dispozitiv, și anunțați echipa IT. Cu cât reacționați mai repede, cu atât atacatorul are mai puțin timp să folosească datele.
- Schimbați parola și deconectați-vă de pe celelalte dispozitive, din setările de securitate ale contului.
- Verificați autentificarea în doi pași: activați-o dacă nu era pornită și ștergeți metodele pe care nu le recunoașteți.
- Dacă ați deschis un atașament, deconectați calculatorul de la rețea și lăsați echipa IT să-l verifice.
- Dacă ați introdus datele cardului, sunați imediat la bancă, la numărul de pe spatele cardului, și cereți blocarea lui.
- Raportați tentativa la Directoratul Național de Securitate Cibernetică (DNSC), la numărul 1911 sau pe platforma DNSC de raportare a incidentelor. Dacă ați pierdut bani, depuneți și o plângere la poliție.
Pentru firme, directiva NIS2 cere ca incidentele semnificative să fie semnalate autorității în cel mult 24 de ore; în România, prin OUG 155/2024, autoritatea este DNSC.
Sperăm că sfaturile de mai sus vă sunt de folos. Dacă vreți să vă protejăm firma de astfel de atacuri, vedeți serviciile de Securitate IT sau cereți un Audit IT gratuit.
Cu prietenie, echipa RezolvIT
Spune-ne ce te încurcă. Te sunăm noi.
Completezi în 30 de secunde, iar un specialist te sună în cel mult 2 ore lucrătoare.
- audit IT & AI gratuit, fără obligații
- raport cu riscuri și recomandări concrete
- ofertă clară, cu abonament lunar fix
Preferi telefonul? 031 432 8681